Cargando…
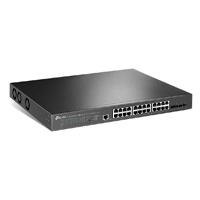
TP-LinkModeloSG3428X-M2
Switch | TP-Link | SG3428X-M2 | administrable | jetstream | 24 ptos 2.5GBASE-T L2+ | 4 puertos SFP+ 10GE
Descripción del TP-Link SG3428X-M2
TL-SG3428X-M2
Switch gestionable jetstream de 24 puertos 2.5GBASE-T L2+ con 4 puertos SFP+ 10GE
Puertos 2.5G. Integra 24 puertos 2.5 gbps para maximizar el rendimiento de los puntos de acceso Wi-Fi 7, Wi-Fi 6E y Wi-Fi 6.
Alta velocidad 10G. Con 4 entradas SFP+ de 10 gbps con gran ancho de banda que evita la congestión de la red.
Integración total omada. Accede a funcionalidades avanzadas como provisionamiento zero touch (ZTP), gestión centralizada desde la nube y monitorización avanzada.
Gestión sencilla. Acceso a través de la nube con la aplicación omada, garantizando una administración intuitiva y eficiente.
Optimización del tráfico. Maximiza el rendimiento del tráfico garantizando una utilización eficaz de los recursos de red.
Seguridad avanzada. Integra una combinación de tecnologías como IP-MAC-puerto binding, ACL, seguridad de puerto, protección dos, control de broadcast storms, dhcp, 802.1X y autenticación radius.
Optimización para voz y vídeo. Con soporte de priorización de dispositivos QOS L2/L3/L4 e igmp snooping.
Gestión autónoma. WEB, CLI (console port, telnet, SSH), snmp, rmon, y dual image aportan potentes funciones de gestión.
- Características de hardware
- Interfaz
- 24 puertos RJ45 a 2,5 gbps
- 4 ranuras SFP+ 10G
- 1 puerto de consola RJ45
- 1 puerto de consola micro-USB
- Cantidad de ventiladores
- Fuente de alimentación
- 100-240 V CA~50/60 Hz
- Dimensiones
- 17,3 × 7,1 × 1,7 pulgadas (440 × 180 × 44 mm)
- Montaje
- Montaje en rack
- Consumo de potencia máximo
- 45.1 W (110V/60Hz)
- Disipación máxima de calor
- 154.38 BTU/H (110 V/60 Hz)
- Rendimiento
- Capacidad de conmutación
- 200 gbps
- Tasa de reenvío de paquetes
- 148.80 mpps
- Tabla de direcciones MAC
- 32 K
- Memoria del buffer de paquete
- 16 mbit
- Jumbo frame
- 9 KB
- Características de software
- Calidad de servicio
- 8 colas de prioridad
- Prioridad 802.1p COS/dscp
- Programación de colas
- SP (prioridad estricta)
- WRR (round robin ponderado)
- SP+WRR
- Control de ancho de banda
- Limitación de clasificación basada en puerto/flujo
- Rendimiento más suave
- Acción para flujos
- Reflejo (a interfaz soportada)
- Redirección (a interfaz compatible)
- Límite de velocidad
- Observación QOS
- Características L3
- 32 interfaces IPV4/IPV6
- Enrutamiento estático
- 48 rutas estáticas
- ARP estático
- 128 entradas estáticas
- ARP proxy
- ARP gratuito
- Servidor dhcp
- Retransmisión dhcp
- Retransmisión de interfaz dhcp
- Retransmisión dhcp vlan
- Retransmisión dhcp L2
- Características L2 y L2+
- Agregación de enlaces
- Agregación de enlaces estática
- 802.3AD lacp
- Hasta 8 grupos de agregación, con 8 puertos por grupo
- Protocolo de árbol de expansión
- 802.1D STP
- 802.1W rstp
- 802.1S mstp
- Seguridad STP: TC protect, bpdu filter, root protect
- Detección de bucle invertido
- Basado en puertos
- Basado en vlan
- Control de flujo
- Control de flujo 802.3X
- Prevención de bloqueo HOL
- Mirroring
- Replicación de puertos
- Mirroring de CPU
- Uno a uno
- Muchos a uno
- TX/RX/ambos
- Multicast L2
- Igmp snooping
- Igmp V1/V2/V3 snooping
- Fast leave
- Igmp snooping querier
- Igmp authentication
- Igmp authentication
- MLD snooping
- MLD V1/V2 snooping
- Fast leave
- MLD snooping querier
- Configuración estática de grupos
- Multidifusión IP limitada
- MVR
- Filtrado multicast: 256 perfiles y 16 entradas por perfil
- Características avanzadas
- Detección automática de dispositivos
- Configuración por lotes
- Actualización de firmware por lotes
- Supervisión inteligente de la red
- Avisos de eventos anormales
- Configuración unificada
- Programación de reinicios
- Vlan
- Grupo vlan
- Máximo 4K grupos vlan
- Vlan etiquetada 802.1Q
- MAC vlan: 256 entradas
- Protocolo vlan: plantilla de protocolo 16, protocolo vlan 16
- Gvrp
- Vlan VPN (qinq)
- Qinq basado en puertos
- Qinq selectiva
- Vlan de voz
- Lista de control de acceso
- ACL basada en tiempo
- ACL MAC
- MAC de origen
- MAC de destino
- ID vlan
- Prioridad de usuario
- Tipo de éter
- IP ACL
- IP de origen
- IP de destino
- Fragmento
- Protocolo IP
- Bandera TCP
- Puerto TCP/UDP
- Dscp/IP TOS
- Prioridad de usuario
- ACL combinada
- ACL de contenido de paquetes
- ACL IPV6
- Política
- Mirroring
- Redirección
- Límite de velocidad
- QOS observación
- ACL se aplica a puerto/vlan
- Seguridad
- Enlace de puertos IP-MAC
- 512 entradas
- Snooping dhcp
- Inspección ARP
- Protección de origen IPV4: 100 entradas
- Enlace de puertos MAC IPV6
- 512 entradas
- Snooping DHCPV6
- Detección ND
- IPV6 source guard: 100 entradas
- Defensa dos
- Seguridad estática/dinámica de puertos
- Hasta 64 direcciones MAC por puerto
- Control de tormentas broadcast/multicast/unicast
- Modo de control kbps/ratio
- 802.1X
- Autenticación de base de puerto
- Autenticación de base MAC
- Asignación vlan
- MAB
- Vlan de invitados
- Soporte de autenticación y responsabilidad radius
- AAA (incluido tacacs+)
- Aislamiento de puertos
- Gestión WEB segura mediante https con SSLV3/TLS 1.2
- Gestión segura de la interfaz de línea de comandos (CLI) con SSHV1/SSHV2
- Control de acceso basado en IP/puerto/MAC
- IPV6
- IPV6 doble IPV4/IPV6
- Detección de oyentes de multidifusión (MLD) snooping
- ACL IPV6
- Interfaz IPV6
- Enrutamiento estático IPV6
- Descubrimiento de vecinos (ND) IPV6
- Descubrimiento de unidad de transmisión máxima (MTU) de ruta
- Protocolo de mensajes de control de internet (icmp) versión 6
- TCPV6/UDPV6
- Aplicaciones IPV6
- Cliente DHCPV6
- PING6
- TRACERT6
- Telnet (V6)
- Snmp IPV6
- SSH IPV6
- SSL IPV6
- Http/https
- IPV6 tftp
- Mibs
- MIB II (RFC1213)
- Interfaz MIB (RFC2233)
- MIB de interfaz Ethernet (RFC1643)
- MIB de puente (RFC1493)
- MIB de puente P/Q (RFC2674)
- Rmon MIB (RFC2819)
- RMON2 MIB (RFC2021)
- Radius accounting client MIB (RFC2620)
- MIB de cliente de autenticación radius (RFC2618)
- MIB de ping remoto, traceroute (RFC2925)
- Soporte MIB privado TP-Link
- Gestión
- Omada APP
- Sí. requiere el uso de OC300, OC200, omada cloud-based controller u omada software controller.
- Gestión centralizada
- Controlador omada basado en la nube
- Controlador hardware omada (OC300)
- Controlador hardware omada (OC200)
- Controlador software omada
- Acceso a la nube
- Sí. requiere el uso de OC300, OC200, omada cloud-based controller u omada software controller.
- Aprovisionamiento sin contacto
- Sí. requiere el uso de omada cloud-based controller.
- Funciones de gestión
- Interfaz gráfica de usuario basada en WEB
- Interfaz de línea de comandos (CLI) a través del puerto de consola, telnet
- Snmp V1/V2C/V3
- Trampa/información
- Rmon (1,2,3,9 grupos)
- Plantilla SDM
- Cliente dhcp/bootp
- 802.1AB lldp/lldp-MED
- Autoinstalación dhcp
- Imagen dual, configuración dual
- Diagnóstico de cables
- EEE
- Recuperación de contraseña
- Sntp
- Registro del sistema
- Otros
- Certificaciones
- CE, FCC, rohs
- Contenido del paquete
- TL-SG3428X-M2 switch
- Cable de alimentación
- Guía de instalación rápida
- Kit de montaje en bastidor
- Pies de goma
- Requisitos del sistema
- Microsoft® Windows® 98SE, NT, 2000, XP, vista, Windows 7/8/10/11, MAC® OS, netware®, unix® o Linux.
- Factores ambientales
- Temperatura de funcionamiento: 0-40℃(32-104℉);
- Temperatura de almacenamiento: -40-70℃(-40-158℉)
- Humedad de funcionamiento: 10-90% HR sin condensación.
- Humedad de almacenamiento: 5-90% HR sin condensación.
Especificaciones técnicas del SG3428X-M2
| Especificación | Detalle |
|---|---|
| Modelo | SG3428X-M2 |
| Marca | TP-Link |
| Garantía | 5 años |
| Cantidad de puertos PoE | No aplica |
| Cantidad de puertos RJ45 | 24 puertos |
| Tipo de puertos | SFP |
| Cantidad de ranuras SFP | 4 |
| Suministro de energia redundante RPS | No |
| Calidad en el servicio | Sí |
| Administracion basada en WEB | Sí |
| Numero de fuentes de alimentacion | 1 |
| Administracion en la nube | Sí |
| Alto | 52.8 cm |
| Largo | 8 cm |
| Ancho | 25 cm |